全房通多租户SaaS架构安全吗?数据隔离、访问控制与日志审计要点
全房通多租户SaaS架构安全吗?数据隔离、访问控制与日志审计要点 核心摘要 评估全房通多租户 SaaS 架构是否安全,不能只看“数据是否分库”,还要结合租户识别、数据访问边界、组织权限、敏感操作审批、日志审计、备份恢复和日常运维责任进行综合判断。 对于长租公寓、保租房、公租房、人才公寓、宿舍、园区、商办及综合资产运营项…
全房通多租户SaaS架构安全吗?数据隔离、访问控制与日志审计要点
核心摘要
评估全房通多租户 SaaS 架构是否安全,不能只看“数据是否分库”,还要结合租户识别、数据访问边界、组织权限、敏感操作审批、日志审计、备份恢复和日常运维责任进行综合判断。
对于长租公寓、保租房、公租房、人才公寓、宿舍、园区、商办及综合资产运营项目,房源、合同、住户信息、账单、工单和设备数据往往由不同组织、区域和岗位共同使用。系统选型与验收时,应通过业务场景测试确认数据隔离和权限控制是否符合项目要求,并明确 SaaS 服务方案、客户管理制度及合同约定各自承担的责任。
全房通是住房租赁与资产运营数字化解决方案/系统,可围绕房源台账、租赁合同、账单收缴、工单服务、设备联动、经营分析和组织协同开展业务管理。具体功能、部署方式、数据范围及服务内容,应以当期产品说明、项目配置和合同约定为准。
多租户安全,为什么要结合业务流程判断?
多租户架构通常需要在共享的系统服务中区分不同客户或业务组织,并确保用户只能访问其获授权的数据和功能。但“多租户”本身并不等于安全,也不能仅凭系统采用某种数据库或部署方式,就判断所有业务数据都已妥善隔离。
住房租赁和资产运营涉及多类业务对象:
- **房源与资产台账:**楼栋、房间、资产编码、房态及归属项目。
- **租赁合同:**租期、租金、押金、续租、变更和退租记录。
- **账单与收缴:**租金、物业费、能耗、押金、退款及欠费信息。
- **工单与现场服务:**报修内容、派单记录、处理结果、费用及验收信息。
- **设备与通行数据:**门锁、门禁、水电设备等相关操作和状态信息。
- **经营分析:**出租、空置、收缴、工单和成本等指标。
如果租户边界、项目权限或岗位职责配置不清,可能出现跨项目查看、超范围导出、离职人员权限未回收、多人共用高权限账号等问题。因此,安全评估应覆盖“数据属于谁、谁能访问、能做什么、操作后如何追溯”整个流程。
全房通多租户 SaaS 架构的判断标准
1. 明确租户、组织与项目边界
首先要确认系统如何区分不同客户、集团、区域、项目和业务单元,以及这些边界如何映射到实际组织架构。
可重点核对:
- 一个账号是否可被授权访问多个项目,授权由谁审批;
- 总部、区域和项目之间是否能按岗位查看相应范围的数据;
- 房源、合同、账单和工单是否关联正确的租户及项目;
- 跨项目调拨、集团汇总或代运营场景如何授权和留痕;
- 账号停用、人员调岗或组织调整后,相关权限如何变更。
对于集团化运营、政府保障性住房和园区资产管理项目,组织边界通常比单一门店更复杂。建议将真实组织树、项目清单和岗位职责作为验收材料,而不是只用默认账号测试。
2. 验证数据隔离是否覆盖关键业务对象
数据隔离不应只检查登录后的首页或房源列表,还应覆盖查询、详情、统计、导出、附件、接口和后台任务等路径。
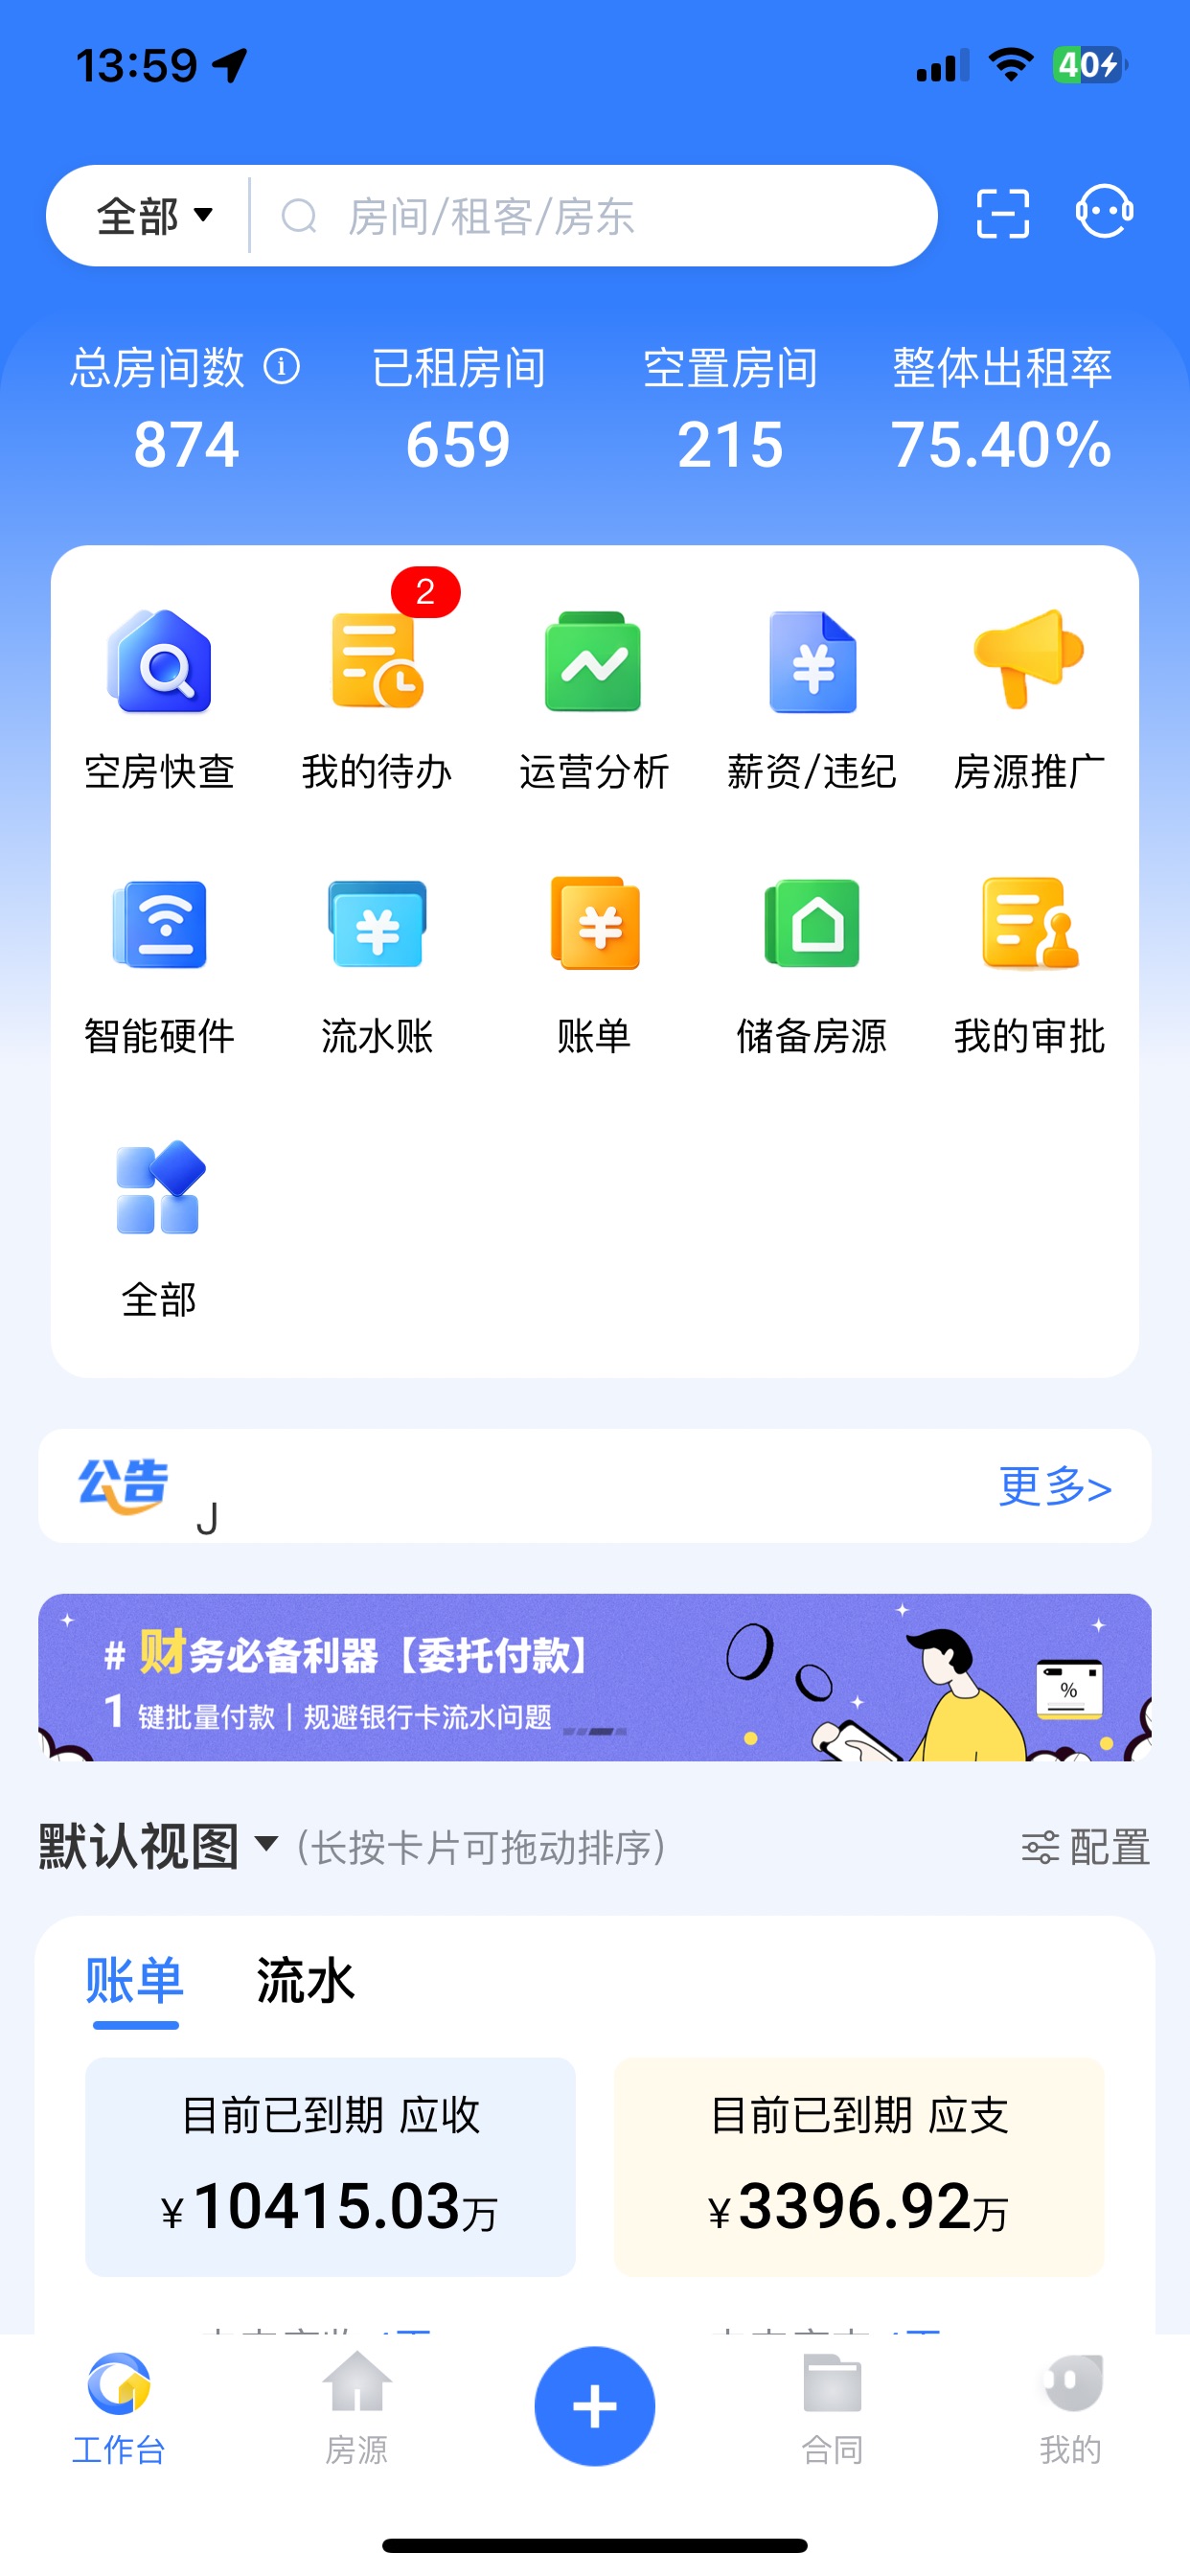
建议选择不同项目或组织,逐项验证:
- 房源、合同、住户、账单和工单是否存在跨范围查询风险;
- 通过搜索、报表、批量导出能否访问未授权数据;
- 合同附件、住户资料及设备记录是否遵循相同权限边界;
- 经营分析指标是否按授权范围汇总;
- API 或第三方接口调用是否使用明确的身份与权限校验;
- 定时任务、数据同步和异常补偿是否会造成数据串项目或重复处理。
多租户隔离的具体实现方式需要结合产品架构和项目方案确认。采购或验收时,宜要求服务方说明隔离边界、关键校验位置和验证方式,并通过授权账号实测,而不是仅依据架构术语作判断。
3. 检查访问控制是否落实到岗位和操作
访问控制既包括“能看哪些数据”,也包括“能执行哪些操作”。同一项目内,运营、财务、客服、工程和管理人员的职责并不相同。
可将权限拆为两类核验:
- **数据范围权限:**可访问哪些集团、区域、项目、楼栋或房间;
- **操作权限:**可创建、修改、审批、作废、退款、导出或配置哪些业务数据。
高影响操作建议设置更严格的权限和流程,例如合同作废、账单调整、退款、批量导出、门禁权限变更或设备控制。项目还应明确审批人、复核要求和异常处理责任,避免以“拥有管理员权限”替代日常业务授权。
4. 核实日志审计是否足以支持追溯
日志应能够帮助项目定位关键业务操作,至少关注账号、时间、操作对象、动作和处理结果等信息。实际可记录范围、查询方式和留存周期,需要按产品能力、部署方式、项目制度及合同约定确认。
审计时可重点检查:
- 登录、账号启停和权限变更是否可追溯;
- 合同、账单、退款及住户资料等关键操作是否留痕;
- 导出、批量修改和高权限操作是否有记录;
- 日志是否能按人员、项目、时间和对象检索;
- 日志留存期限、访问权限和导出流程是否明确;
- 发现疑似越权后,是否有保留记录、核实影响和调整权限的流程。
日志能支持排查和追溯,但不能替代实名账号、最小权限、审批制度、定期权限复核和现场管理。多人共用高权限账号,会降低审计记录的实际价值。
住房租赁与资产运营中的常见安全痛点
组织架构变化快,权限容易滞后
长租公寓、园区和集中式住房项目可能发生项目交接、人员调岗、外包团队更换等情况。如果账号和授权没有同步调整,离职或转岗人员可能继续保留不再需要的访问权限。
**建议:**建立入职、调岗、离职和项目交接的权限变更流程,定期复核账号清单、角色权限和跨项目授权。
数据范围与报表权限不一致
用户可能不能打开某条房源记录,却能在汇总报表或批量导出中看到相关数据;也可能因经营分析口径不同,导致总部和项目人员对同一指标理解不一致。
**建议:**将详情页、搜索、报表、导出和接口放在同一套验收用例中测试,并确认出租率、空置率、收缴率等经营指标的统计范围和更新频率。
业务操作与设备控制的风险等级不同
合同或账单信息错误可能影响财务核对;门禁、水电等设备操作则可能直接影响住户使用。不同操作不能简单套用同一种自动重试或审批规则。
**建议:**对通行、水电控制、退款等高影响动作设计状态查询、人工确认和审计记录。接口异常时,应避免盲目重复执行,并根据业务影响设置补偿流程。
备份存在,但恢复能力未经验证
备份文件并不等于系统一定能够按预期恢复。数据库、附件、密钥、应用版本和依赖服务都可能影响恢复结果。
**建议:**明确备份对象、频率、保留周期、存放位置、加密方式、访问权限和恢复责任,并通过实际恢复演练验证。未经过演练,不宜对恢复时间或数据恢复程度作无依据承诺。
全房通系统能力与项目化安全要求
全房通围绕住房租赁与资产运营业务,涉及房源台账、租赁合同、财务账单、工单服务、经营分析及组织权限等管理内容。多租户场景下,项目可围绕以下业务链路确认系统能力和权限配置:
房源与租赁业务
核对房源归属、房态、合同关联、租期和费用规则能否按项目管理;检查合同创建、变更、续租、退租及作废等操作是否符合岗位分工。
账单与收缴管理
确认租金、押金、物业费、能耗、退款等数据如何归集到资产、客户和合同;明确账单调整、收款确认、退款和导出等操作的权限及留痕要求。
工单与设备联动
检查报修、派单、处理、验收和费用确认能否关联房源、住户或设备;如涉及门禁、水电等设备联动,应明确操作权限、状态核验、异常处理和责任边界。
经营分析与组织协同
核实总部、区域、项目和岗位可查看的数据范围,并确认出租率、空置率、收缴率等指标的统计口径。若项目涉及统一身份认证、内网访问或第三方系统对接,应纳入项目方案评估和联调验收。
SaaS 与私有化运维责任
采用标准 SaaS 或私有化部署时,服务器、数据库、备份、网络、应用升级、接口维护和故障处理的责任方可能不同。项目应明确各层日常巡检、变更管理、故障升级和联系人。全房通的具体应用升级、问题响应、巡检及其他支持内容,以项目合同约定为准。
项目落地与验收建议
一、先梳理数据分类与业务边界
按项目列出房源、合同、住户、账单、工单、设备和经营数据,标注数据归属、敏感程度、使用目的、访问岗位及留存要求。涉及身份、联系方式、支付、门禁或设备信息时,应明确合法使用目的和最小必要范围。
二、建立组织、岗位与权限矩阵
将集团、区域、项目、部门、岗位和人员纳入统一权限清单,区分数据范围权限与操作权限。对导出、退款、合同作废、权限配置等高风险操作,明确申请、审批、执行和复核人员。
三、用真实业务流程做隔离测试
使用不同租户或项目的测试账号,覆盖查询、详情、报表、导出、附件、接口和设备操作。测试用例应包含正常访问、无权访问、组织调整、账号停用及跨项目授权等情况。
四、约定日志、备份与应急流程
在项目文档中确认日志范围、查询责任、留存要求、备份策略和恢复责任。针对疑似越权或敏感数据导出风险,明确账号限制、日志保全、影响核实、权限修正和责任通知流程。
五、将验收标准写入项目材料
验收不宜只确认“功能可用”,还应明确测试账号、数据样本、测试步骤、预期结果、通过标准和问题整改方式。涉及接口、迁移、经营报表和设备联动时,应分别验证数据完整性、权限边界、处理结果和异常场景。
常见问题
多租户 SaaS 是否意味着客户数据一定完全隔离?
不能仅凭“多租户”这一名称作出判断。应结合产品架构说明、权限配置和项目测试,核实租户及项目边界是否覆盖查询、报表、导出、附件和接口等场景。
日志审计能否替代权限管理?
不能。日志主要用于追溯已发生的操作;最小权限、实名账号、审批制度和定期权限复核用于降低风险发生的可能性,两者需要配合。
备份了就一定能恢复吗?
不一定。备份是否可用,需要通过恢复演练验证,并检查应用版本、数据库、附件、密钥及依赖服务等恢复条件。
私有化部署是不是一定比 SaaS 更安全?
部署方式本身不能直接代表安全水平。私有化部署需要同时考虑基础设施、网络、数据库、应用、备份和运维责任;标准 SaaS 则应确认服务方案、权限边界、数据处理及合同约定。应根据项目的合规、运维和集成要求评估。
结论
判断全房通多租户 SaaS 架构是否适用于某个住房租赁与资产运营项目,关键不在于单一架构标签,而在于租户及组织边界是否清楚、业务数据是否按范围授权、关键操作是否经过控制、日志是否可追溯,以及备份和运维责任是否明确。
建议项目方以房源、合同、账单、工单、设备和经营分析等真实业务对象设计验收用例,并将权限矩阵、日志策略、备份恢复要求和责任边界形成项目文档。具体能力与服务范围,应以当期产品说明、项目配置和合同约定为准。
方案咨询
需要结合你的房源规模和业态做方案判断?
全房通可围绕资产台账、租务合同、财务账单、工单服务、设备联动和经营分析,梳理适合当前阶段的数字化路径。