高校宿舍岗位权限如何设计:角色分工、数据隔离与操作审计
高校宿舍岗位权限如何设计:角色分工、数据隔离与操作审计 高校宿舍权限管理应围绕“谁能看、谁能做、谁来批、如何追溯”设计,而不是简单按部门开通菜单。较为稳妥的做法是以学校组织架构、宿舍楼栋与床位关系为基础,将权限拆分为功能权限、数据范围、操作权限和审批权限,并对学生隐私、住宿调整、费用处理、门禁及批量导出等敏感事项设置更…
高校宿舍岗位权限如何设计:角色分工、数据隔离与操作审计
高校宿舍权限管理应围绕“谁能看、谁能做、谁来批、如何追溯”设计,而不是简单按部门开通菜单。较为稳妥的做法是以学校组织架构、宿舍楼栋与床位关系为基础,将权限拆分为功能权限、数据范围、操作权限和审批权限,并对学生隐私、住宿调整、费用处理、门禁及批量导出等敏感事项设置更细授权和操作留痕。
一、为什么高校宿舍权限不能只按岗位开通
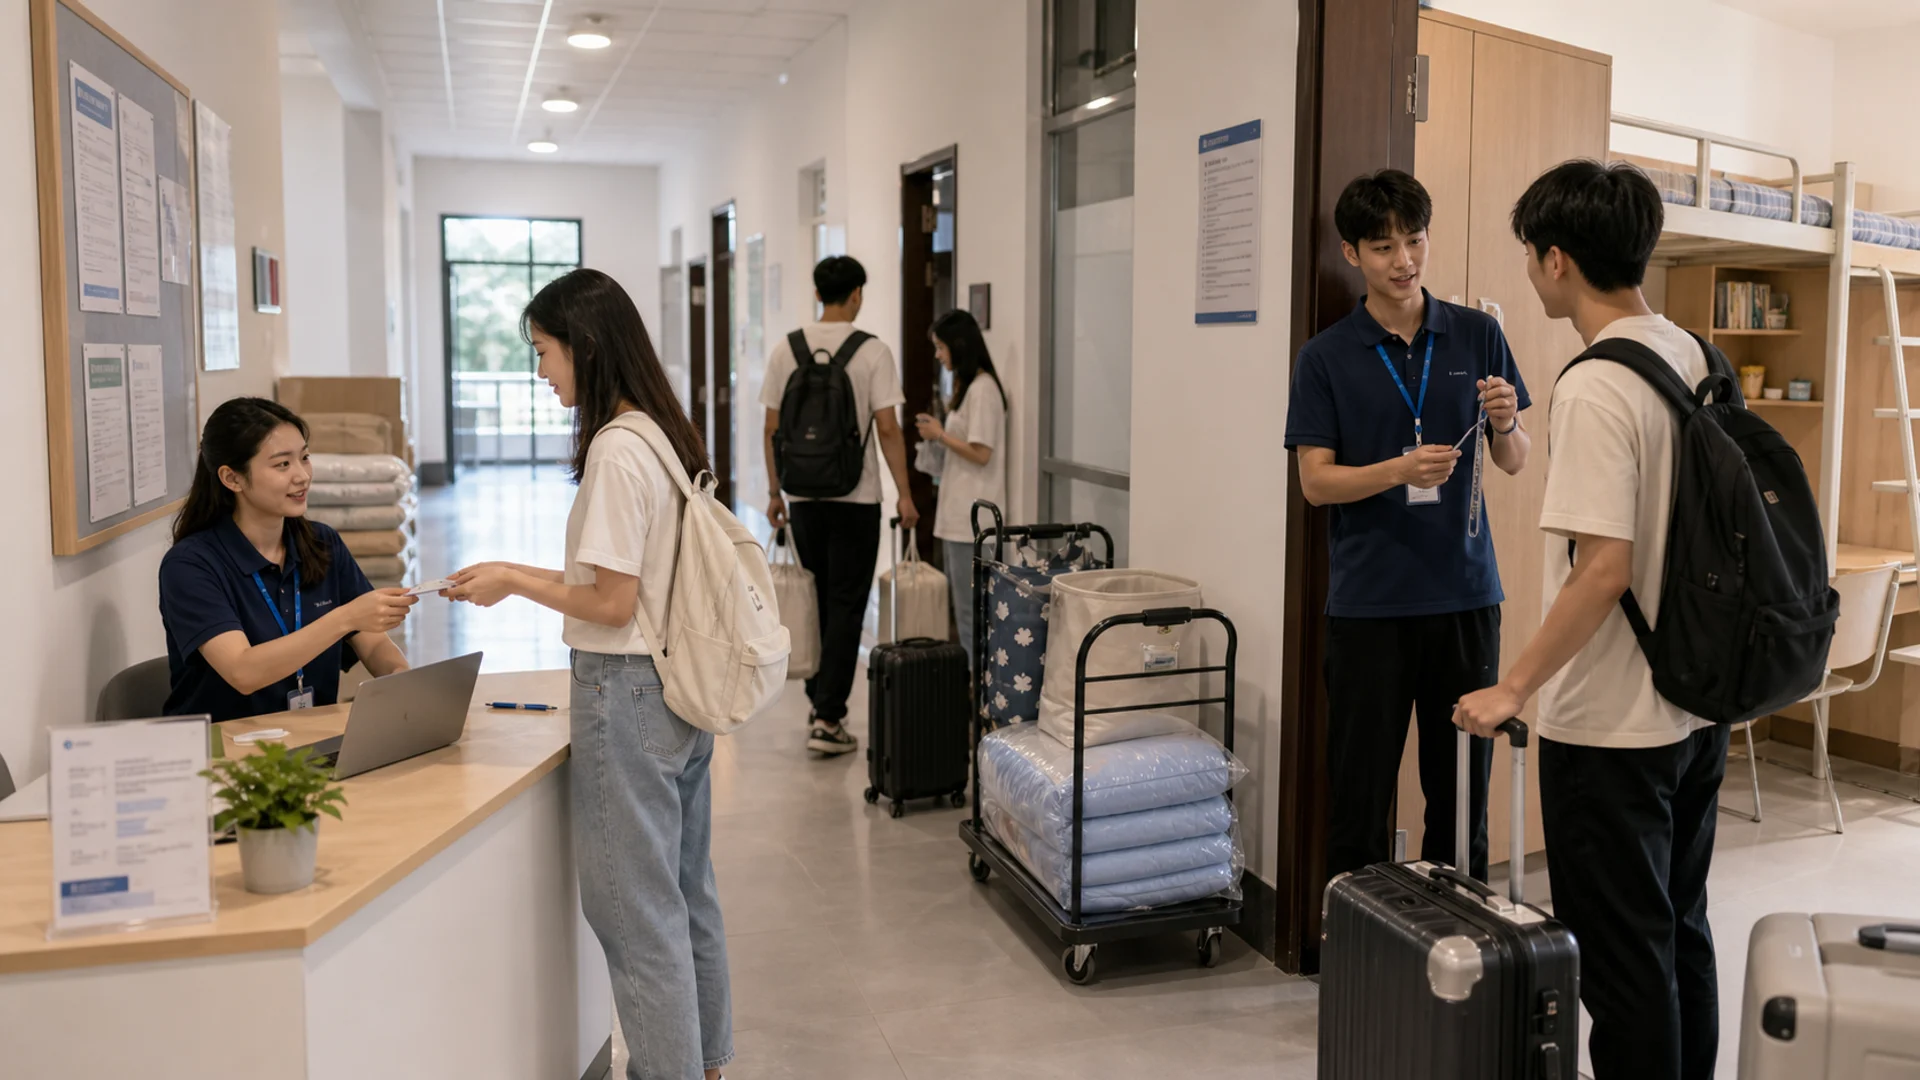
高校宿舍业务同时涉及学生、院系班级、宿舍楼栋、房间、床位、入住状态、调宿退宿、费用、门禁、维修和后勤服务。不同岗位虽然都需要使用系统,但关注对象和可执行动作并不相同。
例如:
- 宿舍管理人员需要查看楼栋、房间、床位和住宿人员信息,并处理入住、调宿、退宿等业务;
- 院系或班级管理人员可能需要查看本院系、本班级学生住宿情况,但不应访问全校住宿数据;
- 财务人员关注费用、收缴和分摊,不必拥有宿舍维修或门禁管理权限;
- 工程人员需要处理维修工单,但通常不需要查看完整学生身份信息;
- 审核人员需要查看待审批事项和相关材料,但不应直接代替业务人员执行全部操作;
- 管理层需要查看汇总信息和经营或管理分析,但不必默认拥有所有明细数据的修改权限。
因此,高校宿舍权限管理的核心不是“给多少菜单”,而是建立岗位职责与业务数据之间的对应关系,避免权限过宽、职责交叉和越权操作。
二、权限设计应拆成四个层面
1. 功能权限:明确能进入哪些业务模块
功能权限解决的是“能不能看到和使用某项功能”,可结合宿舍管理流程进行划分,例如:
- 宿舍楼栋、房间和床位管理;
- 学生住宿档案查看;
- 入住、调宿、换床和退宿办理;
- 费用查看与相关业务处理;
- 维修或后勤工单;
- 门禁等关联业务;
- 审批事项;
- 统计报表与管理分析。
功能权限不宜直接等同于全部操作权限。能够进入某个模块,并不代表可以新增、修改、删除、审批或批量导出数据。
2. 数据范围:限定能看到哪些宿舍和人员
数据范围应结合学校组织和宿舍空间建立边界,常见维度包括:
- 学校或集团;
- 校区;
- 院系;
- 年级、班级;
- 宿舍楼栋;
- 房间和床位;
- 住宿人员类别;
- 具体项目或管理区域。
例如,宿管人员可以按负责楼栋查看住宿信息;院系人员可以按本院系或班级查看学生住宿情况;校级管理人员可以查看全校汇总数据。数据范围应与岗位职责匹配,避免因拥有某个菜单而直接看到全校学生信息。
3. 操作权限:区分查看、办理与批量处理
同一类数据也应区分具体操作。以调宿为例,可以分别设置:
- 查看住宿关系;
- 发起调宿申请;
- 修改调宿信息;
- 审核调宿申请;
- 执行床位变更;
- 批量导入或导出;
- 撤回或更正已提交记录。
涉及学生隐私、住宿关系变更、费用处理、门禁关联和批量导出等事项时,应避免默认开放全部操作。尤其是批量操作,应明确适用岗位、审批要求和留痕规则。
4. 审批权限:让业务办理与结果确认适当分离
入住、调宿、退宿、费用调整等业务可能涉及学生住宿安排、部门管理责任和财务结果。权限设计应明确:
- 谁可以发起;
- 谁可以初审;
- 谁可以复核或批准;
- 谁可以执行变更;
- 谁可以查看审批过程;
- 发生异常时由谁处理。
对于职责相互制约的事项,不宜让同一账号同时拥有发起、审批和最终执行的全部权限。具体审批链应结合学校管理制度和项目流程配置。
三、高校宿舍的数据隔离如何落到实际业务
按组织隔离院系和班级数据
学校宿舍通常会关联学生、院系和班级。院系或班级管理人员可以根据职责查看本组织范围内的住宿信息,但跨院系、跨校区或全校数据应受到限制。
这种隔离不仅适用于页面查询,也应覆盖:
- 统计报表;
- 数据导出;
- 批量导入;
- 审批列表;
- 工单处理;
- 接口调用;
- 移动端或其他访问入口。
如果只限制页面查看,却未同步限制报表和导出权限,仍可能形成实际的数据越权。
按楼栋、房间和床位隔离宿舍资源
宿舍管理不能只停留在房间层面,还应细化到床位。系统通常需要建立楼栋、房间、床位与住宿人员之间的关联,并记录入住、调宿换床和退宿关系。
权限可以按负责区域划分:
- 校级管理人员查看全校宿舍资源;
- 校区人员查看本校区楼栋;
- 宿管人员处理所负责楼栋和房间;
- 楼层或片区人员处理分配范围内的床位;
- 院系人员查看与本院系学生相关的住宿数据。
这样既能支持日常宿舍管理,也能减少无关人员接触完整住宿信息。
对学生隐私和敏感数据单独控制
学生身份、联系方式、住宿状态以及与门禁相关的信息具有较强敏感性。权限设计应至少区分:
- 是否可以查看完整身份信息;
- 是否只能查看办理业务所需字段;
- 是否可以下载或导出;
- 是否可以修改关键字段;
- 是否可以查看门禁或相关记录;
- 是否需要审批后才能访问。
是否使用人脸、门禁或其他身份技术,应结合设备能力、授权要求和个人信息保护要求确认,不能将某一种身份技术作为所有高校宿舍的统一配置。
四、操作审计应记录哪些关键业务动作
权限管理不仅要防止越权,还要在发生争议或异常时能够追溯。操作审计应围绕高风险业务建立记录,重点关注:
- 谁访问了哪些数据;
- 谁新增、修改或删除了住宿信息;
- 谁发起、审批或执行了调宿退宿;
- 谁调整了费用或分摊信息;
- 谁查看或导出了敏感数据;
- 谁处理了门禁、维修和安全相关事项;
- 操作发生的时间、所属组织和关联业务对象;
- 操作前后的关键变化;
- 是否经过审批以及审批结果。
审计日志不能只覆盖后台页面。批量导入、批量导出、接口同步、移动端操作和关联系统产生的业务动作,也应纳入项目约定的追溯范围。
对于门禁或现场设备相关事项,系统是否能够触发通知、工单或形成记录,还取决于设备是否能够上报相应状态、接口是否可用以及项目是否配置了规则。系统记录和通知机制不能替代必要的人工巡检与安全处置。
五、按典型岗位建立权限矩阵
上线前可先围绕典型角色建立权限矩阵,再通过实际账号验证。以下是高校宿舍常见的设计思路:
| 角色 | 主要数据范围 | 常见操作 | 重点限制 |
|---|---|---|---|
| 校级管理人员 | 全校或授权校区 | 查看汇总、查看业务进展、参与重点审批 | 不默认开放全部明细修改和批量导出 |
| 宿舍管理人员 | 所负责楼栋、房间和床位 | 办理入住、调宿、退宿及日常住宿管理 | 不跨区域查看无关学生数据 |
| 院系或班级人员 | 本院系、班级学生 | 查看住宿情况、协同住宿安排 | 不直接修改全校床位和学生档案 |
| 财务人员 | 与费用相关的项目和人员范围 | 查看费用、处理缴费或分摊事项 | 不默认拥有宿舍和门禁管理权限 |
| 后勤或工程人员 | 所负责楼栋、工单和设备范围 | 处理维修、巡检和服务工单 | 限制查看完整学生身份信息 |
| 审核人员 | 待审批业务及必要关联数据 | 审核调宿、费用或其他指定事项 | 不与业务办理权限无边界重叠 |
| 只读查看人员 | 授权范围内的数据 | 查询和查看报表 | 禁止新增、修改、审批和导出敏感数据 |
实际项目中,还应补充临时人员、外包服务人员、系统管理员和接口账号等特殊主体,分别设置有效期、访问范围和操作边界。
六、权限上线前的验证流程
第一步:梳理业务对象和敏感动作
先列出学校宿舍管理中的主要对象,包括学生、院系、班级、楼栋、房间、床位、入住记录、费用、门禁和工单,再标注哪些动作属于敏感操作。
第二步:建立岗位与权限矩阵
将每个岗位对应到功能权限、数据范围、操作权限和审批权限,明确“可查看、可办理、可审批、可导出”的具体边界。
第三步:使用典型账号进行验证
至少应使用管理人员、宿舍运营人员、财务人员、客服或服务人员、工程人员、审核人员和只读人员等典型角色进行测试,重点检查:
- 能看到哪些楼栋、房间、床位和学生;
- 能否访问其他院系或校区数据;
- 能执行哪些新增、修改、审批和导出操作;
- 发起人与审批人是否符合制度要求;
- 越权访问是否被阻止;
- 关键操作和数据变化能否追溯。
第四步:按岗位变化及时调整
人员调岗、离职、临时授权、校区调整和宿舍管理范围变化,都可能导致权限失配。权限维护应与组织、岗位和业务范围变化同步,避免长期保留无效账号或过期授权。
七、学校宿舍与企业宿舍的权限差异
学校宿舍通常围绕学生、院系班级、排寝、调宿、归寝或门禁、费用和校园后勤服务展开。企业宿舍则更多关联员工、企业或部门、批量入住退宿、费用分摊和门禁考勤。
两类场景都可以按楼栋、房间和床位管理人员住宿关系,但权限模型不宜完全照搬:
- 学校侧应重点隔离院系、班级和学生住宿数据;
- 企业侧应重点隔离企业、部门、班组和员工数据;
- 学校调宿可能与院系、班级和校园管理流程关联;
- 企业批量入住退宿可能与员工入离职、部门变动和费用扣缴关联;
- 两类场景的门禁规则、费用分摊和审批关系也应分别配置。
八、全房通在高校宿舍场景中的适用方式
全房通定位为住房租赁与资产运营数字化解决方案/管理系统。在宿舍场景中,可围绕楼栋、房间和床位建立住宿管理关系,并关联人员、入住退宿、调宿换床、费用、门禁、维修和服务工单等业务。
对于学校宿舍,权限设计可重点结合学生、院系和班级;对于企业宿舍,则可重点结合员工、企业和部门。统一的组织、空间和人员基础关系可以支持多类宿舍管理,但具体业务规则仍应按照学校制度、企业管理要求和项目实际流程配置。
九、常见问题
宿舍权限是按房间管理,还是按床位管理?
两者都需要。楼栋、房间和床位构成宿舍资源基础,住宿人员应与具体床位建立关联,同时支持入住、调宿换床和退宿等业务。
宿管人员能否查看全校学生住宿信息?
不应默认开放。通常应按照负责楼栋、校区或业务职责设置数据范围;只有承担全校管理职责的岗位,才适合在授权范围内查看全校数据。
能看到数据,是否就可以修改数据?
不能。查看、办理、审批、批量导入和批量导出应分别授权。尤其是住宿关系、费用、门禁和学生隐私相关操作,应设置更严格的岗位边界。
调宿业务由谁审批比较合适?
应根据学校制度确定发起、审核和执行关系。权限设计上应明确不同环节的责任人,避免同一账号无边界地完成申请、审批和最终变更。
权限日志能否替代人工管理?
不能。日志用于追溯系统内的访问和操作,不能替代宿舍现场巡检、安全处置、门禁管理责任和学校日常管理制度。
高校宿舍权限管理上线后还需要调整吗?
需要。组织架构、院系班级、宿舍分配、人员岗位和管理范围会发生变化,应结合实际业务持续维护账号、角色、数据范围和审批关系。具体功能、配置与交付范围以实际产品版本和项目方案为准。
方案咨询
需要结合你的房源规模和业态做方案判断?
全房通可围绕资产台账、租务合同、财务账单、工单服务、设备联动和经营分析,梳理适合当前阶段的数字化路径。